أمن السحابة والامتثال
3 دقائق قراءةالعودة إلى المدونة
واحدة من أكثر المغالطات الشائعة التي نسمعها باستمرار أثناء تصميم بنية الشبكات وتأمين الخدمات هي: "لدينا جدار حماية قوي من الجيل القادم (NGFW)، فلماذا نحتاج إلى WAF؟".
الجواب ببساطة يكمن في طبيعة حركة المرور. الـ Firewall التقليدي يتعامل مع عناوين الـ IP والمنافذ في الطبقات 3 و4، وحتى مع وجود ميزات الـ IPS و Deep Packet Inspection داخل أجهزة الـ NGFW، فإنها مصممة لفحص التواقيع العامة وحظر استغلال بروتوكولات الشبكة، لكنها تظل عمياء أمام المنطق الداخلي لتطبيقات الويب (Application Logic). عندما يمر طلب HTTP/S عبر المنفذ 443 ويكون الطلب سليم البنية شبكياً، سيمرره الجدار الناري بسلاسة، حتى لو كان يحتوي في ثناياه على استعلام خبيث يستهدف قاعدة البيانات أو يستغل ثغرة برمجية داخل الكود.
أين يتدخل الـ WAF في مسار البيانات؟
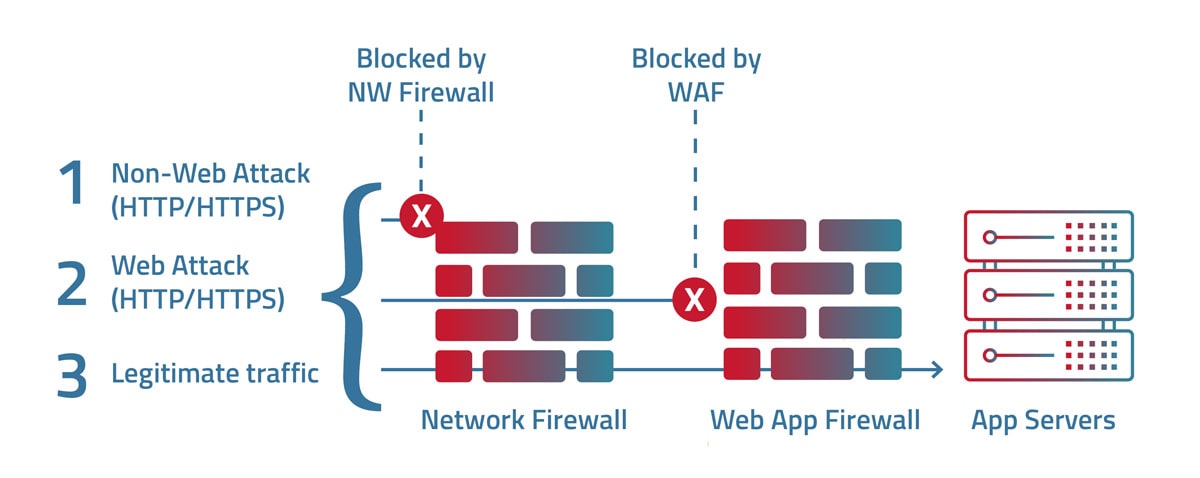
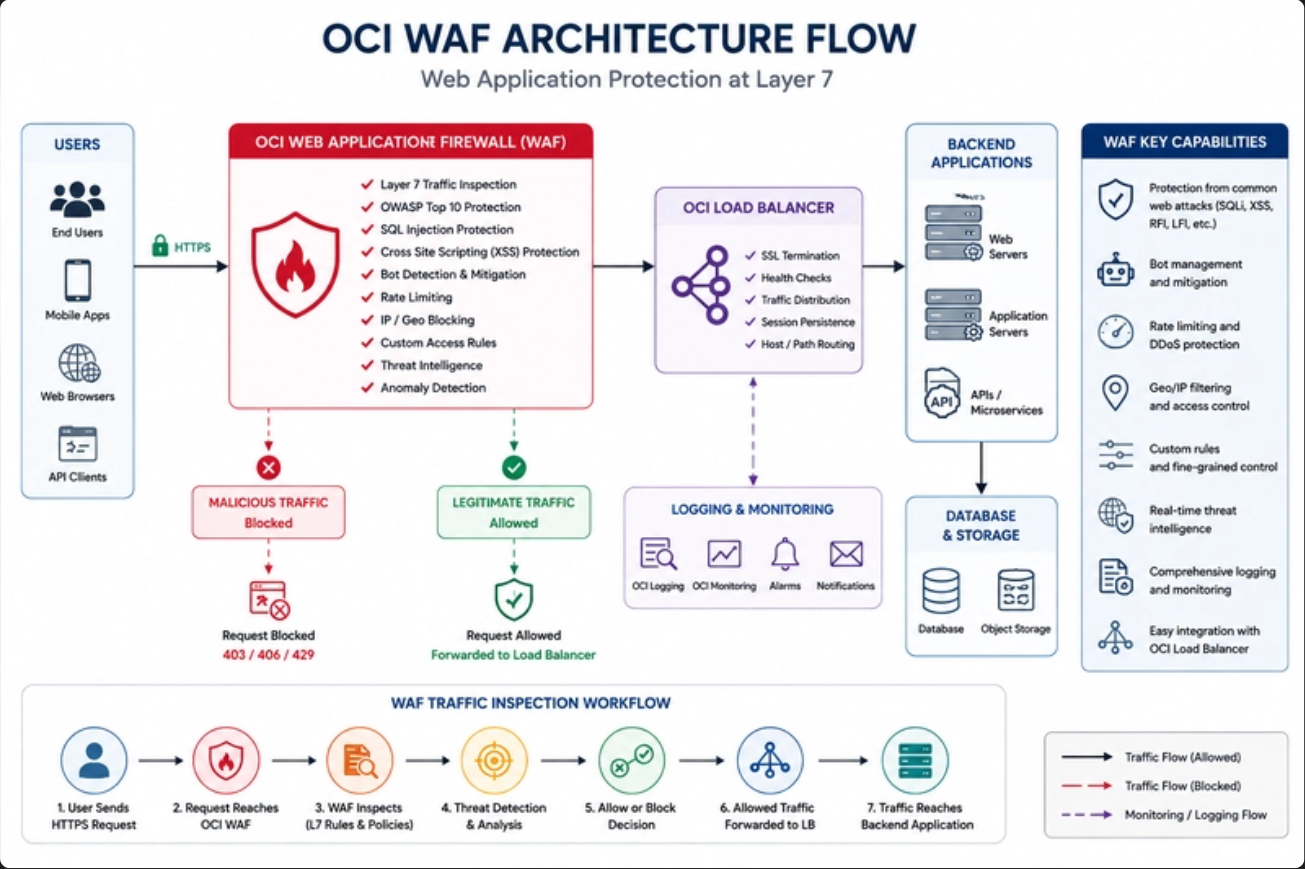
يعمل جدار حماية تطبيقات الويب (WAF) عند الطبقة السابعة (Layer 7). وظيفته ليست مجرد تمرير الحزمة أو إسقاطها، بل تفكيك طلب الـ HTTP بالكامل، وفحص الرؤوس (Headers)، الـ Cookies، ونصوص الإدخال (Payloads) بحثاً عن أنماط الهجوم الموجهة للويب مثل ثغرات SQLi، و Cross-Site Scripting (XSS)، ومحاولات استغلال الـ APIs وسحب الرموز المميزة (Tokens).
في التطبيق العملي، يعتمد المهندس على آليتين رئيسيتين لضبط القواعد:
النموذج السلبي (Negative Model): استخدام تواقيع هجمات معروفة سلفاً (Signatures) لحظر الأنماط المشبوهة، وهو الحل الأسهل في البداية ولكنه لا يحمي من ثغرات اليوم الصفر (Zero-Day).
النموذج الإيجابي (Positive Model): وهو الأقوى أمنياً والأصعب في التنفيذ؛ حيث نحدد مسبقاً المسارات وأنواع البيانات المسموح بدخولها فقط، ورفض أي قيمة خارجة عن ذلك الإطار الصارم.
نماذج النشر والتوزيع: ما هو الخيار الأنسب؟
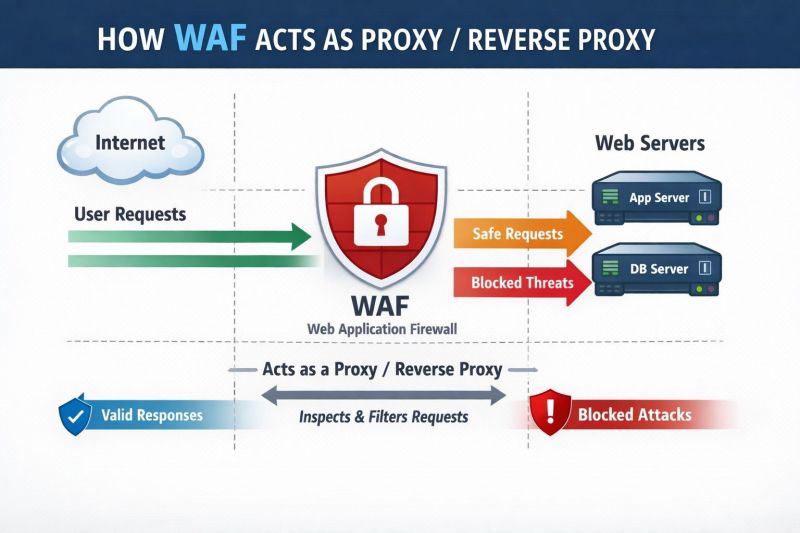
اختيار طريقة النشر لا يتعلق فقط بالأمان، بل بطبيعة البنية التحتية وحجم زمن التأخير (Latency) المسموح به:
نمط الـ Reverse Proxy المباشر (Inline): يُوضع الـ WAF أمام خوادم الويب لإنهاء جلسات الـ SSL/TLS، وفحص الحزم فكاً وإعادة تشفير، ثم تحويل الترافيك النظيف للخوادم الخلفية. هذا هو الوضع الأكثر فاعلية للحظر الفوري، ولكنه يتطلب حتماً بناء بيئة High Availability (HA) لتفادي اعتباره نقطة فشل وحيدة (Single Point of Failure).
نمط المراقبة خارج المسار (Out-of-Path / Mirror): استقبال حركة البيانات عبر منفذ SPAN أو TAP. ممتاز للتحليل بدون التسبب بأي تأخير إضافي، لكنه يفتقر للقدرة على الحظر في اللحظة ذاتها.
الخيارات السحابية (Cloud WAF): توجيه الترافيك عبر تغيير سجلات الـ DNS، وهو خيار ممتاز وسريع في مواجهة هجمات حجب الخدمة الحجمية (Layer 7 DDoS)، لكنه يخضع لاعتبارات سيادة البيانات والاعتمادية على أطراف خارجية.
تحديات التشغيل وضبط القواعد (Tuning)
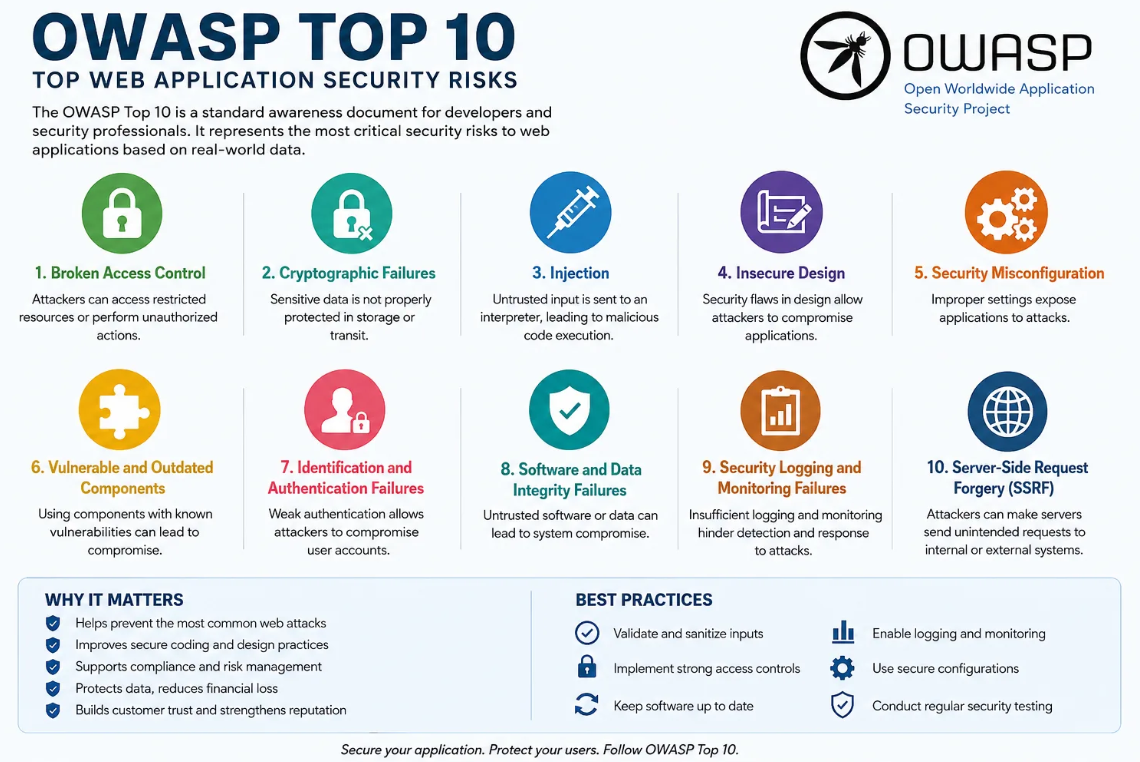
من واقع الخبرة، أكبر تحدٍ يواجه مهندس الشبكات والأمن ليس في تثبيت الجهاز أو تشغيل الخدمة، بل في مرحلة "التنغيم" والحد من الإيجابيات الكاذبة (False Positives). إن تفعيل وضع الحظر التلقائي (Blocking Mode) من اليوم الأول خطأ فادح كفيل بإيقاف معاملات العملاء المشروعة.
الممارسة السليمة تبدأ دائماً بتشغيل الـ WAF في وضع التسجيل والمراقبة فقط (Monitoring / Detection) لفترة لا تقل عن أسبوعين لتحليل الحركة الطبيعية، ثم استثناء المسارات السليمة (Whitelisting)، وأخيراً الانتقال للحظر التدريجي. كما يُعد الـ WAF أداة لا غنى عنها في تطبيق ما يُعرف بالتصحيح الافتراضي (Virtual Patching)؛ فعند اكتشاف ثغرة خطيرة في كود التطبيق، يمكن لقاعدة واحدة على الـ WAF أن تسد منفذ الهجوم فوراً ريثما يقوم المطورون بمعالجة الكود واختباره وتحديثه في الإنتاج.
كن أول من يقيّم هذا المقال
ليل مبسّط يوضح كيف يحمي جدار حماية تطبيقات الويب المواقع وواجهات API من الهجمات والروبوتات وإساءة الاستخدام وتسرب البيانات وتعطل الخدمة.
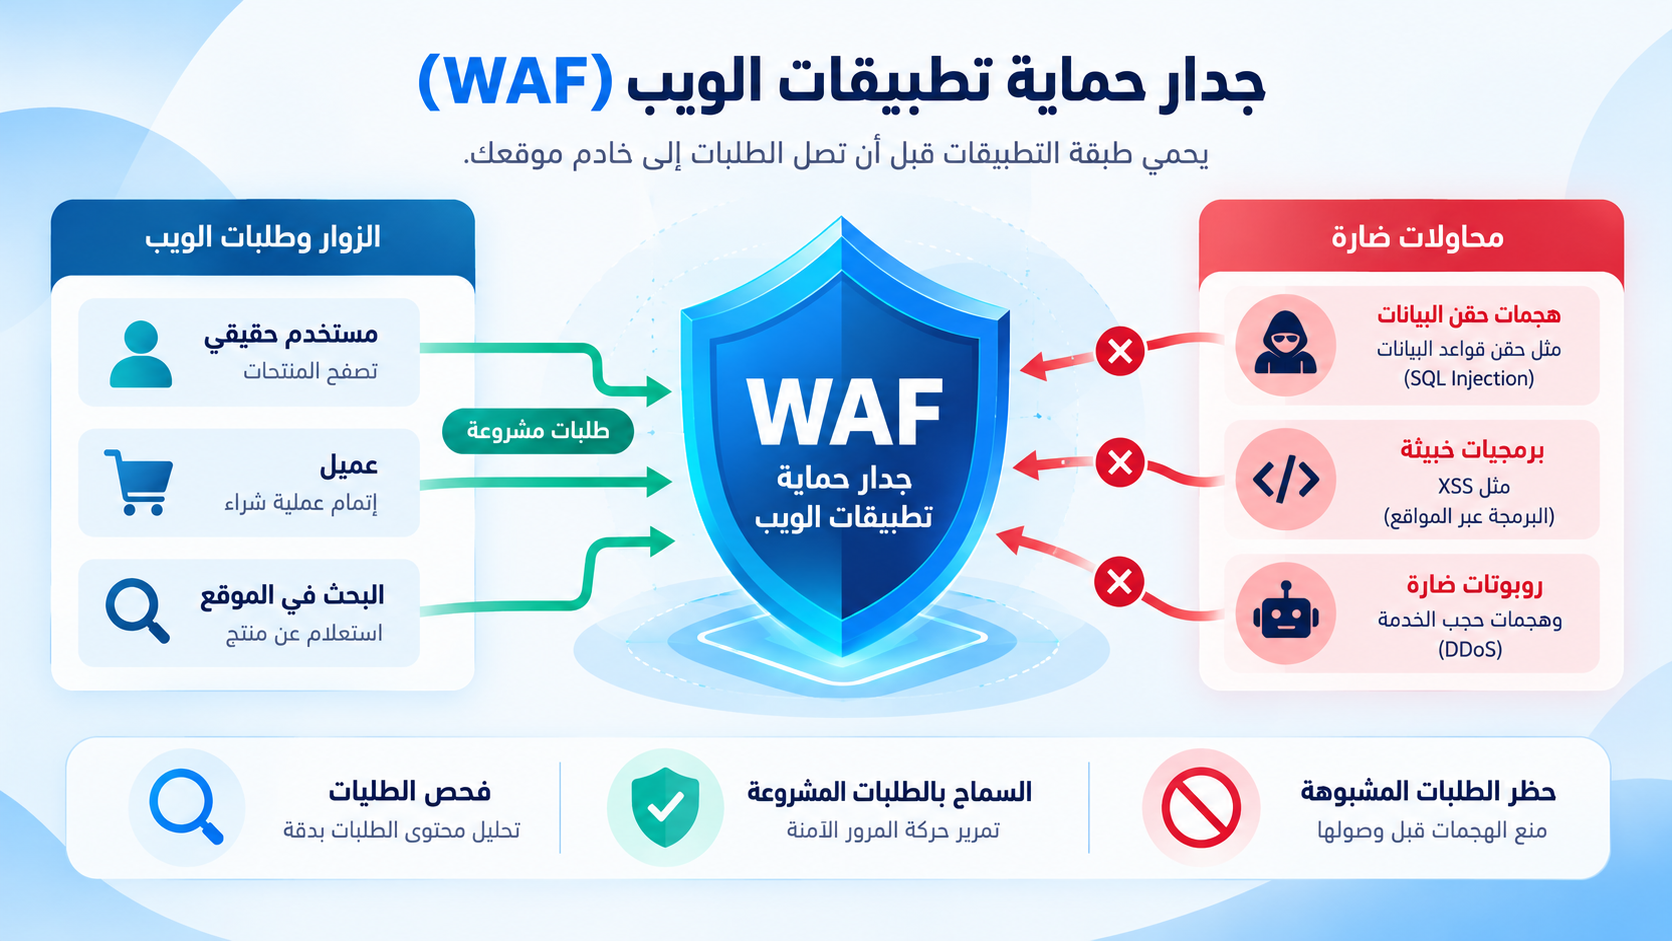
تعرّف على جدار حماية تطبيقات الويب (WAF)، وكيف يفحص طلبات الويب ويكتشف الهجمات ويطبق سياسات الحماية لحماية التطبيقات وواجهات API من التهديدات الشائعة.
نظرة هندسية واقعية حول استضافة عتاد الخوادم والشبكات في مراكز بيانات الـ Co-Location، تغطي معايير الطاقة والتبريد، الربط الشبكي وخطوط الـ Uplinks، بالإضافة إلى أفضل الممارسات الميدانية لإدارة الكبائن وضمان استمرارية الخدمة.