الحوسبة السحابية
3 دقائق قراءةالعودة إلى المدونة
في كثير من المشاريع التقنية، تصل المؤسسة إلى مرحلة تحتاج فيها إلى توسيع بنيتها التحتية للخوادم والشبكات، لتصطدم بعائق بناء غرفة خوادم محلية (On-Premises Data Center)؛ فالتكاليف التشغيلية للمولدات، وأنظمة التبريد الدقيق، وأنظمة إطفاء الحرائق والغازات النظيفة، وترخيص خطوط الكهرباء الصناعية تمثل عبئاً ضخماً يتجاوز في كثير من الأحيان تكلفة العتاد نفسه.
من هنا تبرز خدمة الـ Co-Location (الاستضافة المشتركة) كخيار هندسي متوازن؛ حيث تحتفظ المؤسسة بملكية عتادها الفيزيائي وإدارته بالكامل، بينما تتكفل الشركة المزودة بتوفير البيئة التشغيلية الآمنة والمستقرة داخل مركز بيانات احترافي.
ما الذي يحصل عليه مهندس البنية التحتية فعلياً من الـ Co-Location؟
الخدمة لا تعني مجرد تأجير مساحة داخل كابينة (Rack Space)، بل تشمل منظومة مرافق متكاملة تضمن بقاء الأجهزة تعمل دون انقطاع وفق معايير عالمية:
التغذية الكهربائية والازدواجية (Power Redundancy): توفير مسارين مستقلين للطاقة (Feed A / Feed B) يدعمهما نظام بطاريات (UPS) ومولدات ديزل احتياطية، مما يضمن استمرار الخوادم التي تحتوي على مزودات طاقة مزدوجة (Dual Power Supplies) حتى لو انقطع أحد المصادر بالكامل.
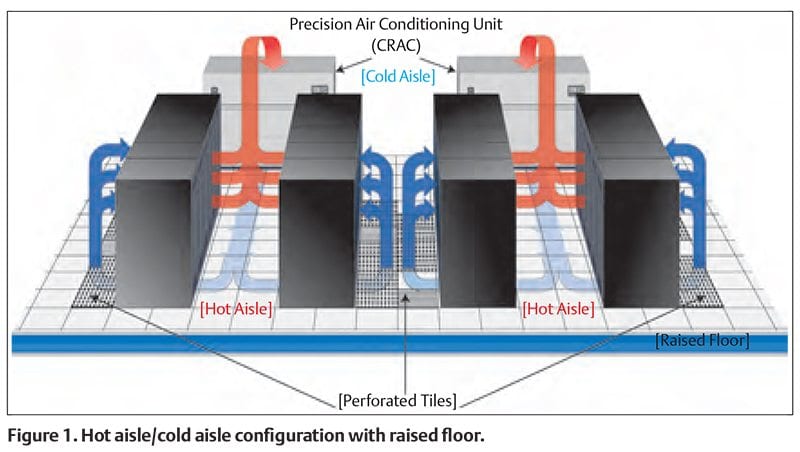
التبريد المخصص (Precision Cooling): التحكم الدقيق بدرجات الحرارة ومستويات الرطوبة وفق معايير الممرات الحارة والباردة (Hot/Cold Aisle Containment)، لحماية المعالجات والمكثفات من الإجهاد الحراري.
الأمان الفيزيائي (Physical Security): مستويات حماية متعددة تبدأ من كاميرات المراقبة، وأبواب الدخول البيومترية، وأقفال مخصصة لكل كابينة، مع سجلات دخول دقيقة.
السلامة ومكافحة الحرائق: استخدام أنظمة الكشف المبكر عن الدخان (VESDA) وأنظمة الإطفاء بالغاز النظيف (مثل FM-200 أو Novec 1230) لحماية الدوائر الإلكترونية من التلف في حال حدوث أي طارئ.
الربط الشبكي وحرية الاختيار (Carrier-Neutrality)
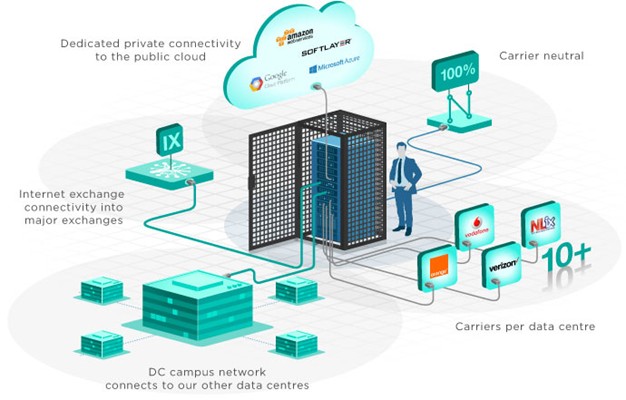
أحد أهم الفروق بين مزودي الـ Co-Location هو حيادية الشبكة (Carrier-Neutral Datacenter). المركز الممتاز هو الذي يتيح لك توصيل كابينتك بأكثر من مزود خدمة اتصالات (ISP) عبر كوابل ربط بينية (Cross-Connects) سواء كانت كوابل ألياف ضوئية (Fiber) أو نحاسية.
هذه الميزة تمكن مهندس الشبكات من تطبيق بروتوكول BGP وتفعيل خطوط إنترنت أو دوائر MPLS مزدوجة من مزودين مختلفين لضمان الـ Redundancy الكامل لحركة البيانات، دون الارتهان لشركة اتصالات واحدة.
اعتبارات عملية قبل نقل العتاد إلى الموقع:
تخطيط الأحمال وتوزيع الوزن (Rack Layout Planning): قبل نقل السيرفرات ووحدات التخزين، يجب حساب استهلاك الطاقة الكلي بالكيلوواط (kW) والتأكد من مطابقة سعة الـ PDU داخل الكابينة. كما يُنصح دائماً بوضع الأجهزة الثقيلة مثل وحدات الـ SAN و الـ Blade Chassis في أسفل الكابينة، وترك المساحات العلوية لأجهزة السويتشات ولوحات التوزيع (Patch Panels).
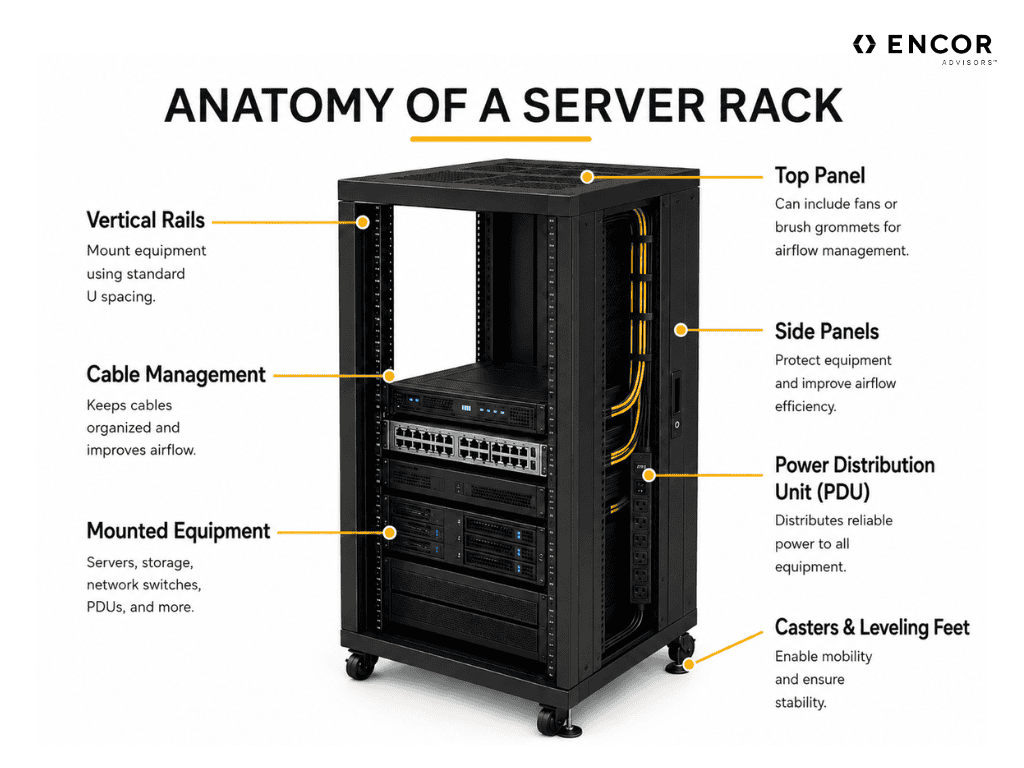
إدارة الكوابل وتوثيق المنافذ (Cable Management): الترتيب الميداني داخل الكابينة ليس مسألة شكلية؛ سوء تنظيم الكوابل يمنع تدفق الهواء البارد ويتسبب في رفع درجات الحرارة، فضلاً عن صعوبة استكشاف الأخطاء. يجب توثيق كل منفذ وتسمية الكوابل (Labeling) من الطرفين قبل تثبيتها.
الإدارة عن بُعد وخدمة "الأيدي الخبيرة" (Out-of-Band & Remote Hands): بما أن العتاد ليس بجوار مكتبك، فإن تفعيل منافذ الإدارة المستقلة (مثل iDRAC أو iLO للخوادم، ومنافذ Console للسويتشات وجدران الحماية) وربطها بشبكة إدارة آمنة عبر VPN أمر أساسي وحيوي. وفي الحالات الطارئة التي تتطلب تدخلاً فيزيائياً كإعادة تشغيل قسري أو استبدال قرص صلب تالف، توفر مراكز البيانات خدمة (Remote Hands) ليتدخل مهندسو الموقع نيابة عنك.
في النهاية، يظل الـ Co-Location هو الحل الأمثل للمؤسسات التي تتطلب سياساتها الحفاظ على بياناتها محلياً تحت إدارتها المباشرة، مع رغبتها في التخلص من تعقيدات ومخاطر إدارة البنية التحتية للمرافق وغرف الخوادم الداخلية.
كن أول من يقيّم هذا المقال
تعرّف على الحاويات كخدمة (CaaS)، وكيف تساعد الشركات على تشغيل التطبيقات ونشرها وإدارتها وتوسيعها بسهولة داخل بيئات الحوسبة السحابية.
تعرّف على الحاويات كخدمة (CaaS)، وكيف تنشر تطبيقك وتوسّعه في السحابة دون إدارة الخوادم، ومتى تختارها بدلًا من الأجهزة الافتراضية أو الدوال بلا خادم.
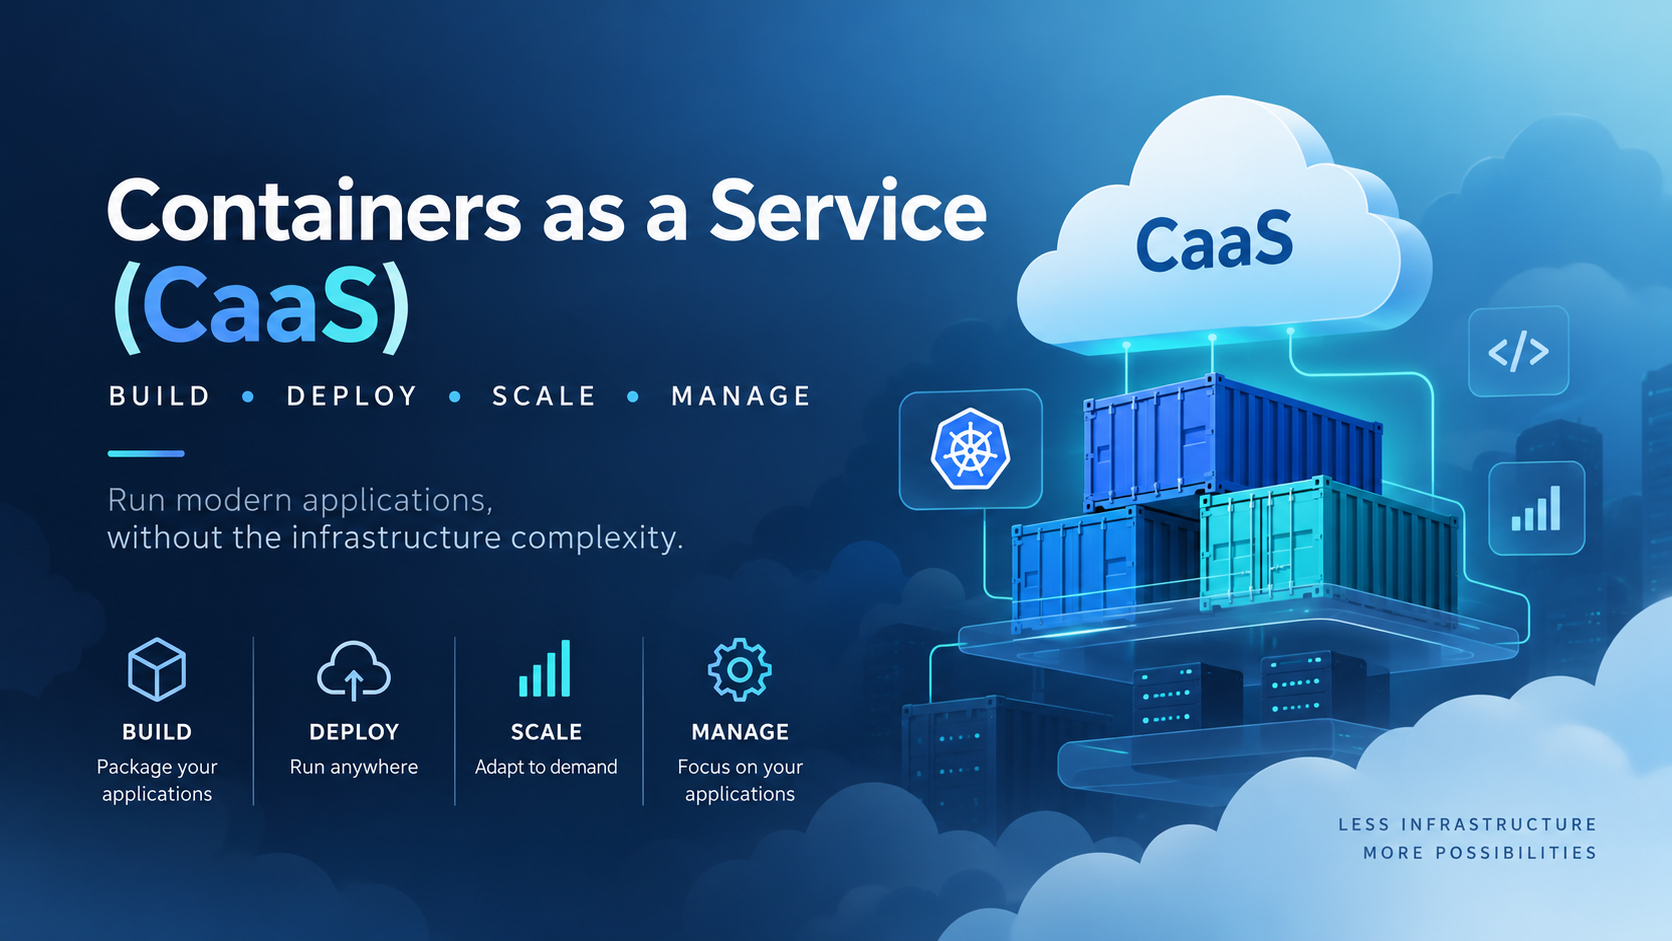
تعرّف على Containers as a Service (CaaS)، وكيف تعمل الحاويات وإدارة التطبيقات والتوسع التلقائي، وما الفرق بين CaaS وIaaS وPaaS وFaaS.