ما هو جدار حماية تطبيقات الويب (WAF)وكيف يعمل؟
كيف يحمي موقعك من الهجمات التي تمر عبر الأبواب المشروعة؟
عندما يأتي الهجوم من الباب المفتوح
تخيل ليلة إطلاق حملة تسويقية كبيرة لمتجر إلكتروني. الزوار الحقيقيون يتوافدون، والطلبات ترتفع، وفريق التقنية يراقب الأداء. ثم تبدأ مؤشرات غير مألوفة بالظهور: استعلامات غريبة في حقول البحث، طلبات متكررة على صفحات حساسة، ومحاولات للوصول إلى بيانات لا يفترض أن يراها أي زائر.
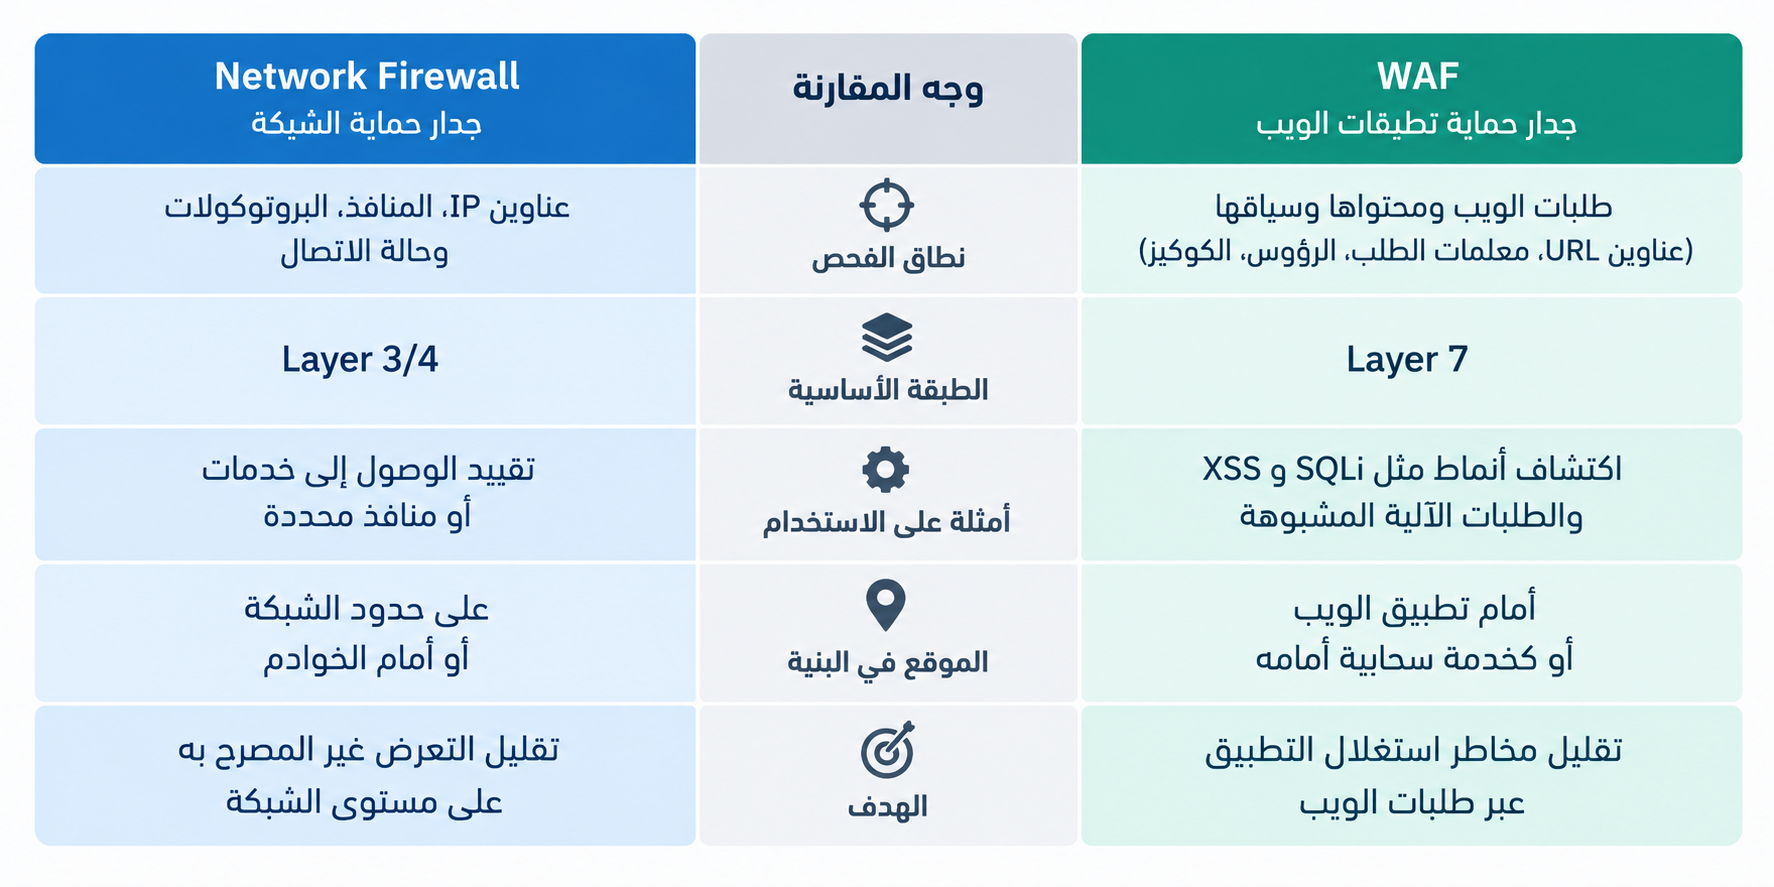
في هذه اللحظة قد يبدو السؤال محيرًا: إذا كان لدينا Firewall على الخادم، فكيف مرّ الهجوم؟ الإجابة تكمن في اختلاف وظيفة كل طبقة. جدار حماية الشبكة يهتم أساسًا بحركة المرور على مستوى الشبكة والمنافذ والبروتوكولات، بينما يركز WAF على فهم طلبات تطبيق الويب نفسها.
بمعنى أبسط: قد يكون الباب مفتوحًا لأن العملاء يحتاجون إليه، لكن هذا لا يعني أن كل ما يدخل من الباب آمن. وظيفة WAF هي فحص ما يطلبه الزائر من التطبيق، ومحاولة منع الأنماط المعروفة أو السلوكيات المشبوهة قبل وصولها إلى التطبيق.
ما هو WAF؟
جدار حماية تطبيقات الويب (Web Application Firewall – WAF) هو طبقة أمنية توضع أمام تطبيق الويب لمراقبة طلبات HTTP/HTTPS وتحليلها وفق قواعد وسياسات حماية. الهدف ليس منع الوصول إلى الموقع بشكل عام، بل التمييز بين الطلبات المشروعة والطلبات التي تحمل مؤشرات على استغلال ثغرات أو سلوك آلي ضار.
ثلاث هجمات شائعة يواجهها WAF
WAF ليس بديلًا عن البرمجة الآمنة، لكنه يستطيع أن يشكل طبقة دفاع إضافية أمام عدد من الهجمات التي تستغل مدخلات التطبيق. ومن أبرز الأمثلة:
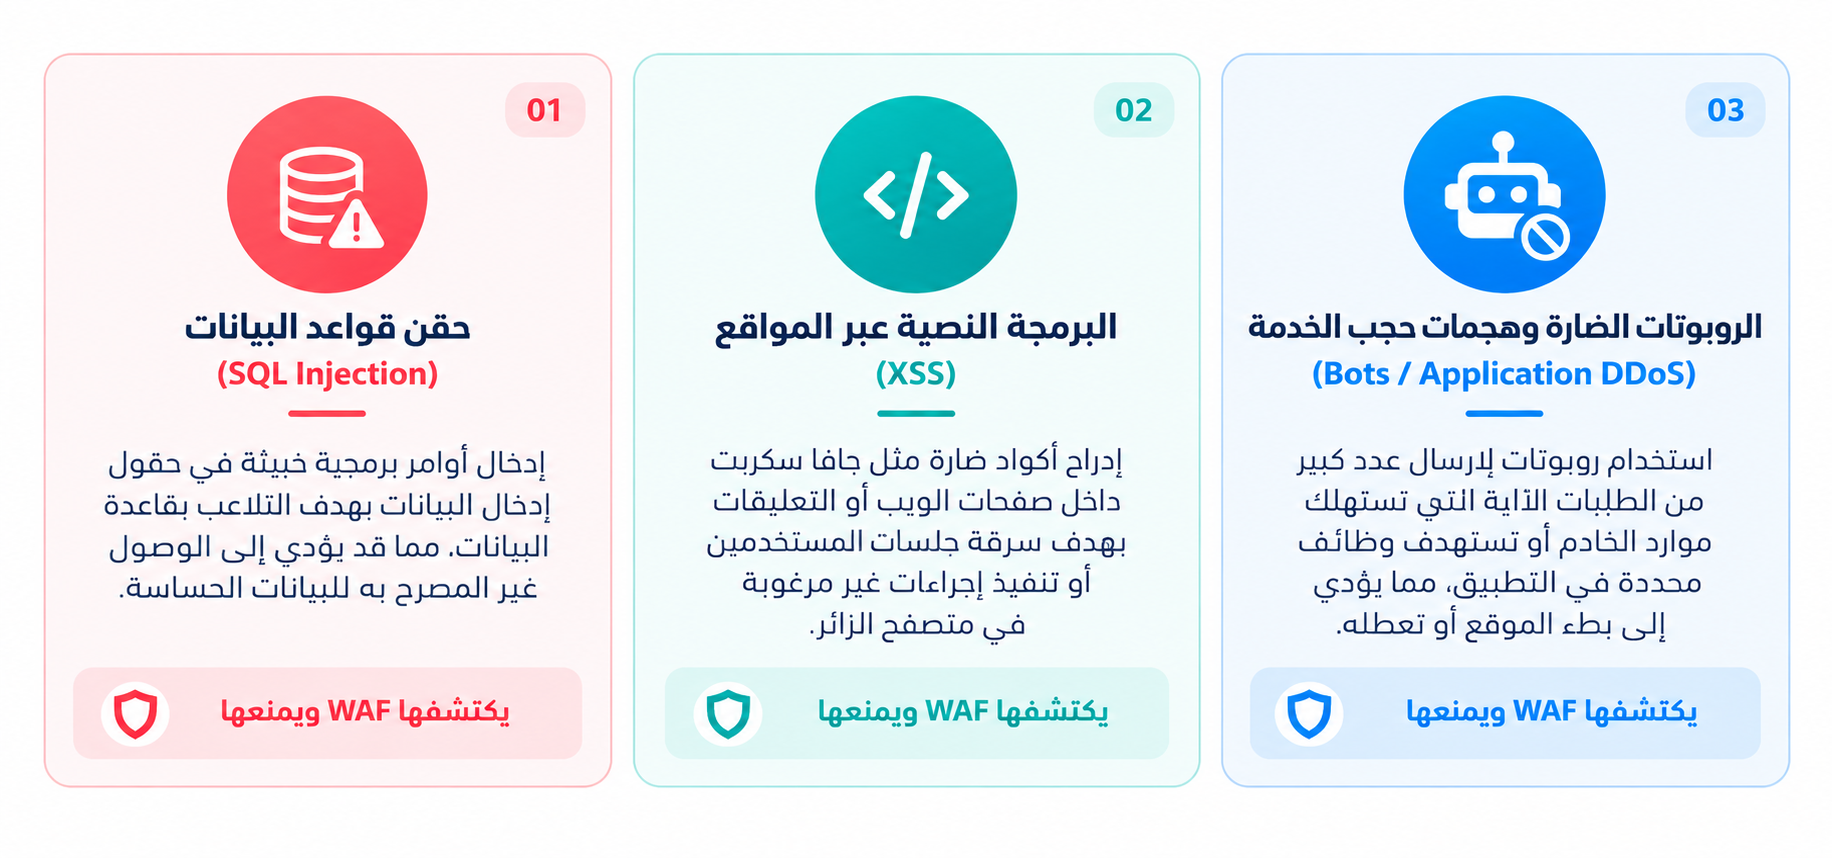
01 .حقن SQL (SQL Injection)
يحدث SQL Injection عندما تُستخدم بيانات غير موثوقة من المستخدم بطريقة تسمح بالتأثير في استعلام قاعدة البيانات. إذا كان التطبيق يبني الاستعلامات بصورة غير آمنة، فقد يؤدي الاستغلال إلى قراءة بيانات أو تعديلها أو تنفيذ عمليات غير مصرح بها على قاعدة البيانات.
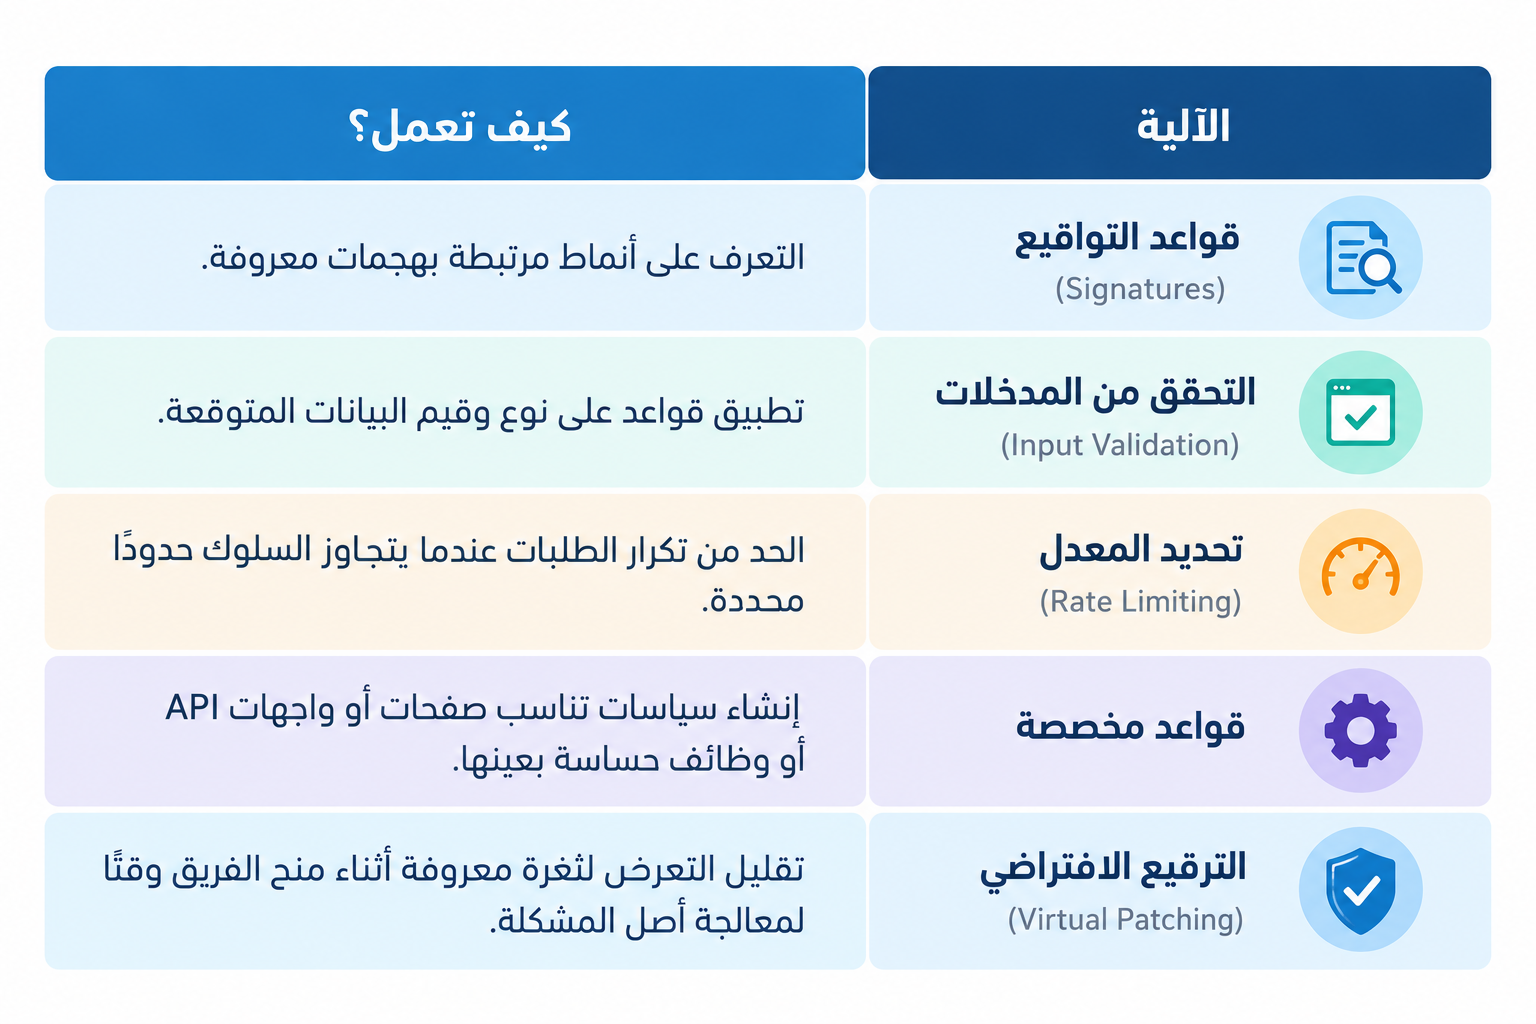
هنا يمكن لـWAF أن يبحث عن أنماط معروفة في الطلبات ويحظر بعض المحاولات قبل وصولها إلى التطبيق. لكن الحماية الأساسية يجب أن تبدأ من الكود نفسه، خصوصًا باستخدام الاستعلامات المعلّمة (Parameterized Queries) وفصل البيانات عن أوامر SQL.
02 .البرمجة النصية عبر المواقع (XSS)
في هجوم XSS يحاول المهاجم إدخال محتوى برمجي ضار إلى صفحة موثوقة، بحيث ينفذه متصفح مستخدم آخر عند عرض الصفحة. قد يترتب على ذلك سرقة بيانات الجلسة أو تنفيذ إجراءات باسم المستخدم، بحسب طبيعة الثغرة وسياق التطبيق.
يمكن لبعض قواعد WAF اكتشاف أنماط معروفة من XSS وتقليل فرص وصولها إلى التطبيق، لكن WAF وحده لا يعالج أصل المشكلة. الترميز السياقي (Output Encoding)، والتحقق المناسب، وسياسات أمن المحتوى (CSP) ومراجعة الكود تظل عناصر مهمة في الحماية.
03.الروبوتات الضارة وهجمات الضغط على التطبيق
ليست كل الزيارات الآلية ضارة؛ فمحركات البحث وخدمات المراقبة تستخدم الروبوتات بصورة مشروعة. المشكلة تظهر عندما ترسل جهة آلية عددًا كبيرًا من الطلبات أو تستهدف وظائف مكلفة في التطبيق بصورة تستهلك الموارد.
يمكن لحلول WAF الحديثة استخدام تحديد المعدل (Rate Limiting)، وقواعد سلوكية، ووسائل تحقق إضافية للتمييز بين أنماط الاستخدام الطبيعية والسلوك الآلي المشبوه. أما هجمات DDoS واسعة النطاق، فعادةً تحتاج إلى طبقات حماية متخصصة إضافية ولا ينبغي افتراض أن WAF وحده يكفي لها.
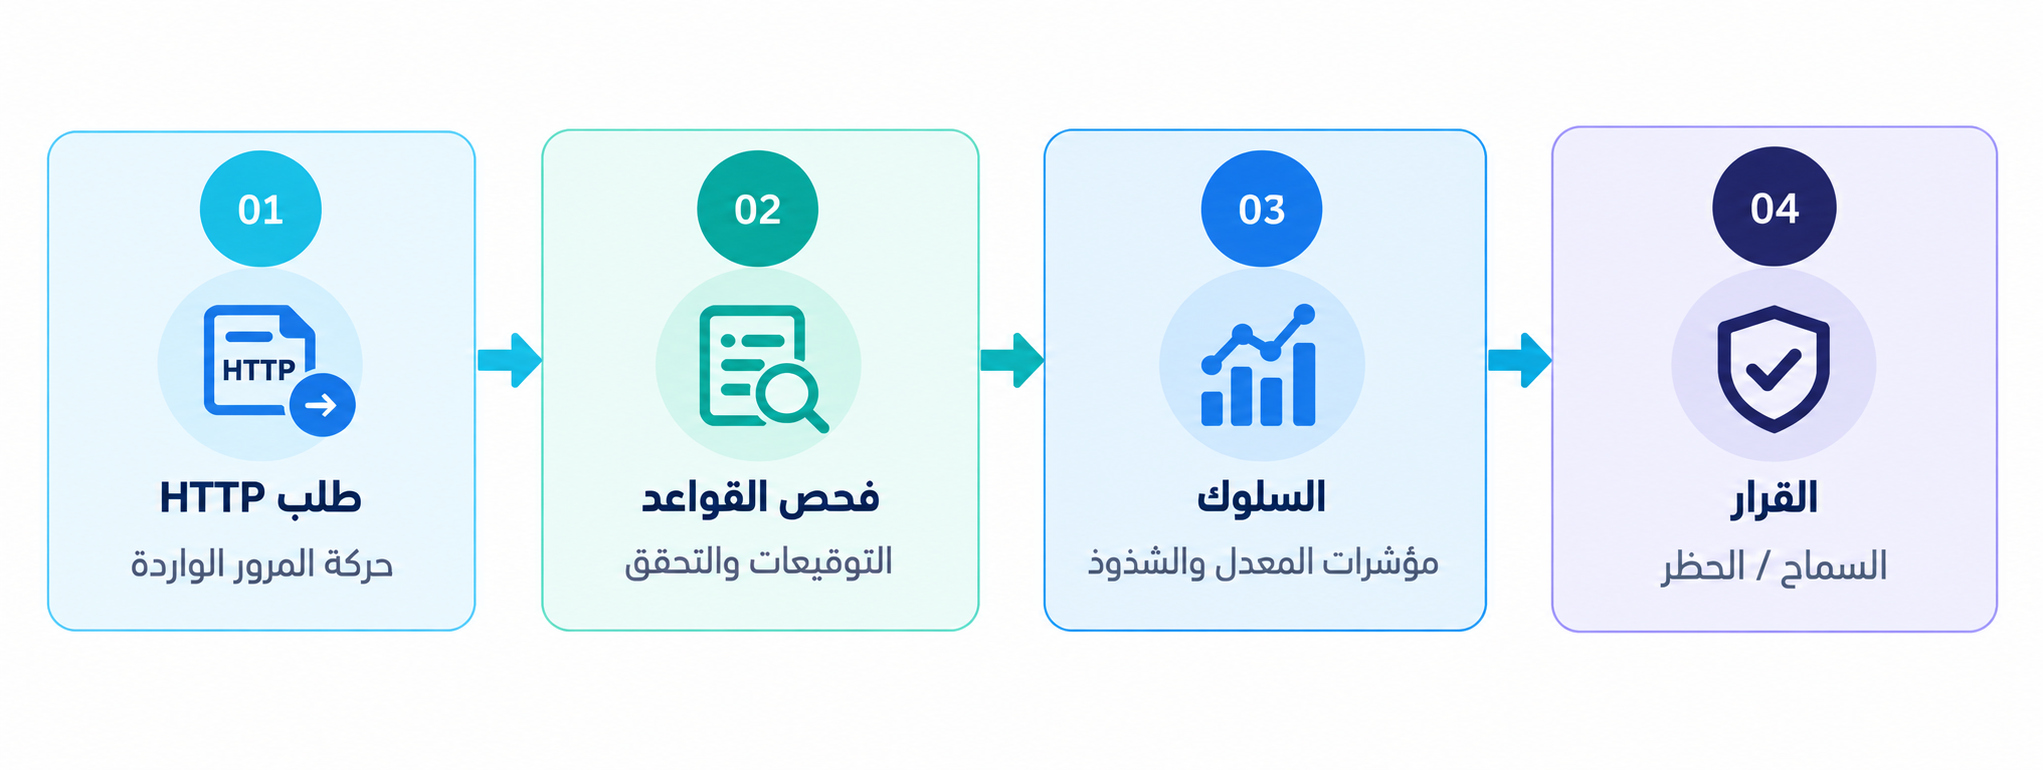
كيف يتخذ WAF قراره؟
يمكن تبسيط رحلة طلب الويب داخل WAF إلى أربع مراحل: استقبال الطلب، فحصه، اتخاذ القرار، ثم تمريره إلى التطبيق إذا اجتاز السياسات. تختلف التفاصيل حسب المنتج وطريقة النشر، لكن هذا النموذج يساعد على فهم الفكرة.
ماذا يحقق WAF للمنشأة عمليًا؟
• تقليل مساحة الهجوم على طبقة تطبيق الويب عبر تصفية جزء من الطلبات غير المرغوبة قبل وصولها إلى التطبيق.
• إضافة طبقة مراقبة وتحكم أمام المواقع والمتاجر الإلكترونية وواجهات API.
• المساعدة في حماية الموارد من بعض أنماط الطلبات الآلية أو المتكررة عبر Rate Limiting وقواعد السلوك.
• توفير سجل وبيانات تساعد فرق الأمن والتقنية على فهم محاولات الاستغلال المتكررة.
• دعم استراتيجية الدفاع متعدد الطبقات عندما يُستخدم إلى جانب التحديثات والنسخ الاحتياطي وإدارة الصلاحيات واختبارات الأمن.
الخلاصة
جدار حماية تطبيقات الويب WAF ليس مجرد نسخة أخرى من Firewall التقليدي. الفرق الجوهري هو مستوى الرؤية: جدار الشبكة يتعامل مع حركة المرور على مستوى الشبكة، بينما يحاول WAF فهم طلبات تطبيق الويب نفسها وتطبيق سياسات عليها.
إذا كان موقعك يستقبل تسجيلات دخول، طلبات شراء، مدفوعات، بيانات شخصية، أو واجهات API، فإن التفكير في حماية طبقة التطبيق يصبح جزءًا طبيعيًا من إدارة المخاطر. ومع ذلك، تبقى النتيجة الأقوى عندما يعمل WAF ضمن دفاع متعدد الطبقات، وليس كحل منفرد.
تقييم المقال
كن أول من يقيّم هذا المقال
التعليقات والمناقشات0
مقالات ذات صلة
جدار حماية تطبيقات الويب (WAF)  أمن السحابة والامتثال
جدار حماية تطبيقات الويب (WAF)
ليل مبسّط يوضح كيف يحمي جدار حماية تطبيقات الويب المواقع وواجهات API من الهجمات والروبوتات وإساءة الاستخدام وتسرب البيانات وتعطل الخدمة.
عزيز القواتي