الحاويات كخدمة (CaaS): دليلك العملي لتشغيل التطبيقات في السحابة دون متاعب السيرفرات
كم مرة انتهيت من برمجة ميزة جديدة واختبرتها على جهازك وكل شيء يعمل بشكل مثالي، وبمجرد أن قررت رفعها على السيرفر بدأت المفاجآت؟
مكتبة نظام ناقصة، إصدار Node أو Python مختلف قليلاً، إعدادات منافذ الشبكة غير متطابقة، أو أن السيرفر توقف فجأة مع أول دفعة زوار حقيقيين دخلوا في نفس اللحظة!
هذه التجربة مر بها كل مبرمج تقريباً. في البداية، جاءت حاويات دوكر (Docker Containers) وحلت نصف المعضلة: قامت بتغليف التطبيق مع كل مكتباته وملفات تشغيله في صندوق واحد مضمون، يعمل بنفس الدقة على أي جهاز دون مفاجآت.
لكن تشغيل حاوية واحدة على لابتوبك للتطوير أمر سهل وممتع، بينما تشغيل وإدارة أسطول حاويات في بيئة إنتاج حقيقية للعملاء، ومراقبة حالتها، وتوزيع الحمل عليها، وتحديثها دون انقطاع الخدمة... هذه مسؤولية هندسية تتطلب عادة فريق عمليات كامل (DevOps).
هنا تحديداً يظهر مفهوم الحاويات كخدمة (Containers as a Service - CaaS). وفي هذا الدليل، سنشرح الفكرة بأسلوب عملي ومباشر، ونفهم كيف تعمل من الداخل، ولماذا تمثل الخيار الأذكى لتشغيل تطبيقات الويب والـ APIs الحديثة.
1. نطاق المسؤوليات المشتركة: أين تقع CaaS بين خدمات الاستضافة؟#
تختلف نماذج الاستضافة السحابية باختلاف حدود المسؤولية التشغيلية: ما الذي يديره المطور، وما الذي تتولاه مزود الخدمة السحابية؟
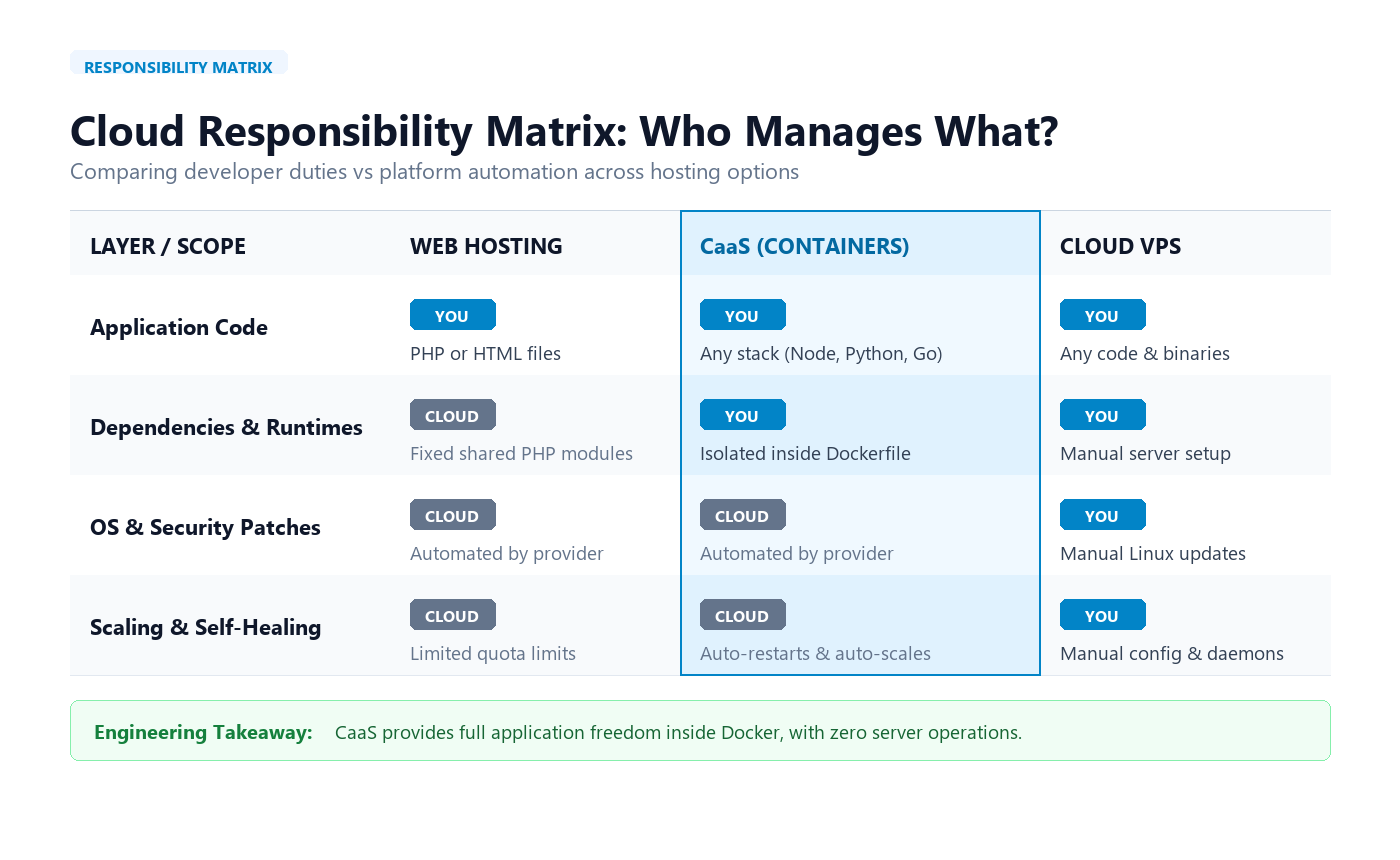
الشكل 1: حدود المسؤولية التشغيلية عبر الاستضافة المشتركة وCaaS وCloud VPS
إذا قارنا خيارات الاستضافة المتاحة مثل خدمات سحبكم (Sohobcom)، يمكننا تقسيم البنية السحابية إلى ثلاثة نماذج واضحة:
الاستضافة المشتركة (Cloud Web Hosting): تدير كود الموقع البسيط فقط (PHP/HTML)، بينما تتولى السحابة الهاردوير ونظام التشغيل وخادم الويب. (بيئة مقيدة: تناسب المواقع البسيطة وووردبريس).
الحاويات كخدمة: تدير كود التطبيق والاعتماديات المحددة في ملف Dockerfile، بينما يتولى مزوّد الخدمة السحابية أتمتة تحديثات نظام التشغيل، والشبكات، وشهادات SSL، وفحوصات الحالة، والتوسّع التلقائي المرن. (نقطة التوازن المثالية: حرية معمارية كاملة بدون صيانة السيرفرات).
الخوادم السحابية (Cloud VPS / VDC): تدير نظام التشغيل بالكامل، بما في ذلك تحديثات نواة Linux، وجدران الحماية الأمنية، والخدمات والعمليات الخلفية (Daemons). بينما يقتصر دور مزوّد الخدمة السحابية على توفير طبقة المحاكاة الافتراضية. (تحكم مطلق: لقواعد البيانات والأنظمة المعقدة مع إدارة مستمرة).
قاعدة معمارية: بدلاً من قضاء ساعات طويلة في ترقية توزيعات Linux، ومعالجة حزم النظام المتضاربة، وإعداد الـ Ingress يدوياً، تركز مع CaaS على منطق التطبيق وحزم Dockerfile، بينما تتولى المنصة المراقبة وإدارة المنافذ وتوزيع الحمل.
2. ما الذي يحدث خلف الكواليس؟ التعافي الذاتي والتحديث دون توقف#
القيمة الأساسية لمنصات CaaS تكمن في الأتمتة والتشغيل الذكي (Runtime Orchestration)، حيث تتولى المنصة مهام مراقبة الحاويات وإدارتها على مدار الساعة:
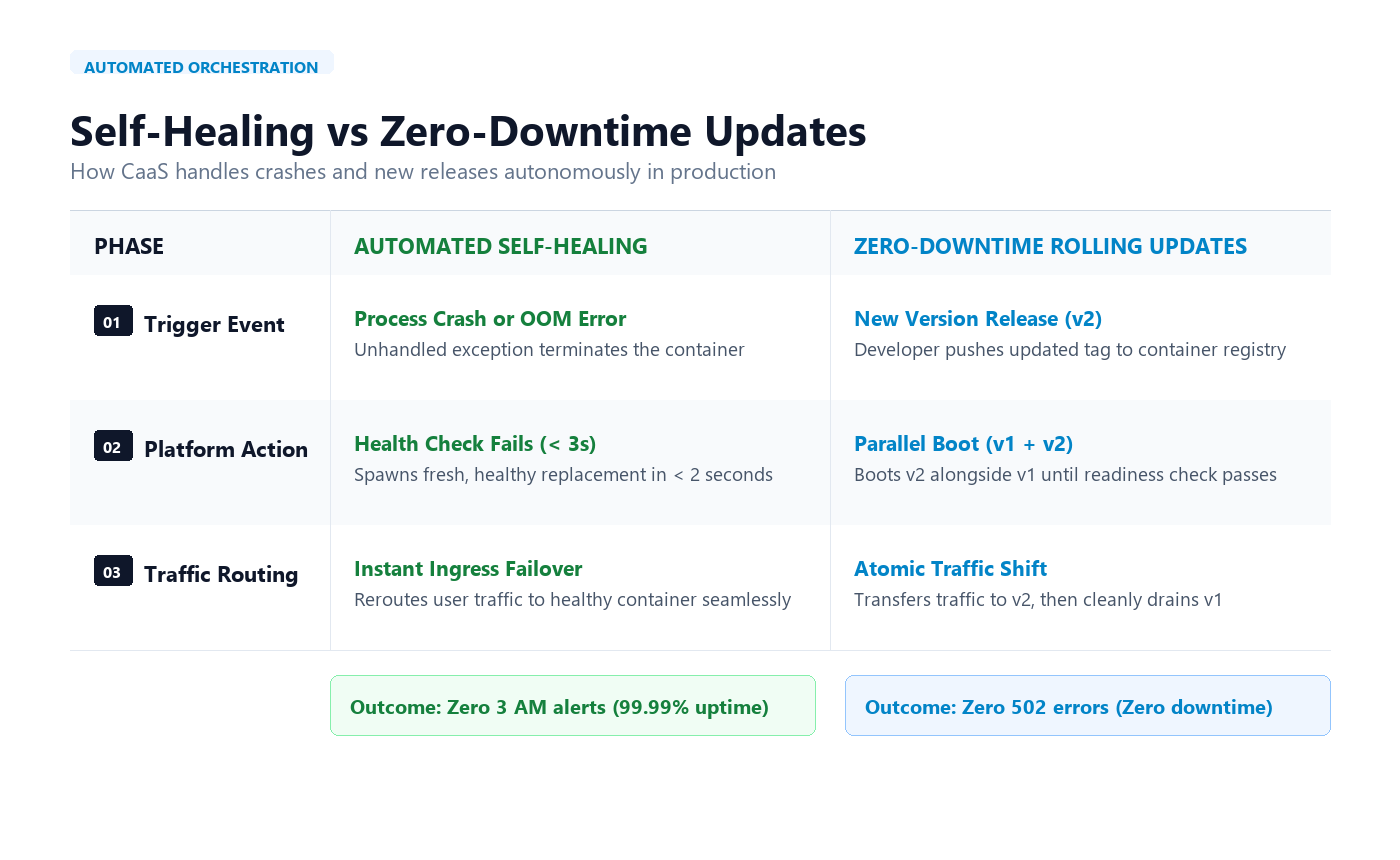
الشكل 2: مقارنة تفصيلية بين التعافي الذاتي التلقائي والتحديث التدريجي بدون انقطاع
أ) التعافي الذاتي الذكي (Automated Self-Healing)#
ماذا يحدث لو واجه تطبيقك خطأً غير متوقع في الكود تسبب في استهلاك الذاكرة وتوقف السيرفر (OOM Crash) في الساعة الثالثة فجراً؟
في السيرفر التقليدي (VPS)، سيتوقف الموقع ويظل معطلاً حتى يستيقظ الفريق ويدخل عبر SSH ويعيد تشغيله يدوياً.
في بيئة CaaS، تقوم المنصة بفحص صحة التطبيق دورياً عبر الـ
Health Check. بمجرد توقف الاستجابة، يقوم النظام فوراً بإنشاء حاوية جديدة نظيفة في أقل من ثانيتين، وتحويل حركة المرور إليها بسلاسة دون أن يلاحظ المستخدم أي انقطاع.
ب) التحديث التدريجي بدون انقطاع (Zero-Downtime Rolling Updates)#
عندما تصدر ميزة جديدة لتطبيقك (v2)، كيف تنشرها للجمهور دون ظهور صفحة الخطأ الشهيرة 502 Bad Gateway؟
المنصة لا تقوم بإيقاف النسخة القديمة (v1) فوراً.
بدلاً من ذلك، تقوم بتشغيل حاوية الإصدار الجديد (v2) في الخلفية أولاً، وتفحص جاهزيتها.
بمجرد أن تتأكد المنصة أن (v2) تعمل وتستجيب، يقوم موجه المرور (Ingress Router) بتحويل طلبات المستخدمين الجدد تدريجياً إليها، ثم إغلاق النسخة القديمة بأمان تام.
3. الجانب العملي: كيف تجهّز تطبيقك لـ CaaS في 3 خطوات بسيطة؟#
العمل مع الحاويات لا يحتاج إلى تعقيدات. كل ما تحتاجه هو حزم تطبيقك في حاوية خفيفة وسريعة عبر ملف Dockerfile:
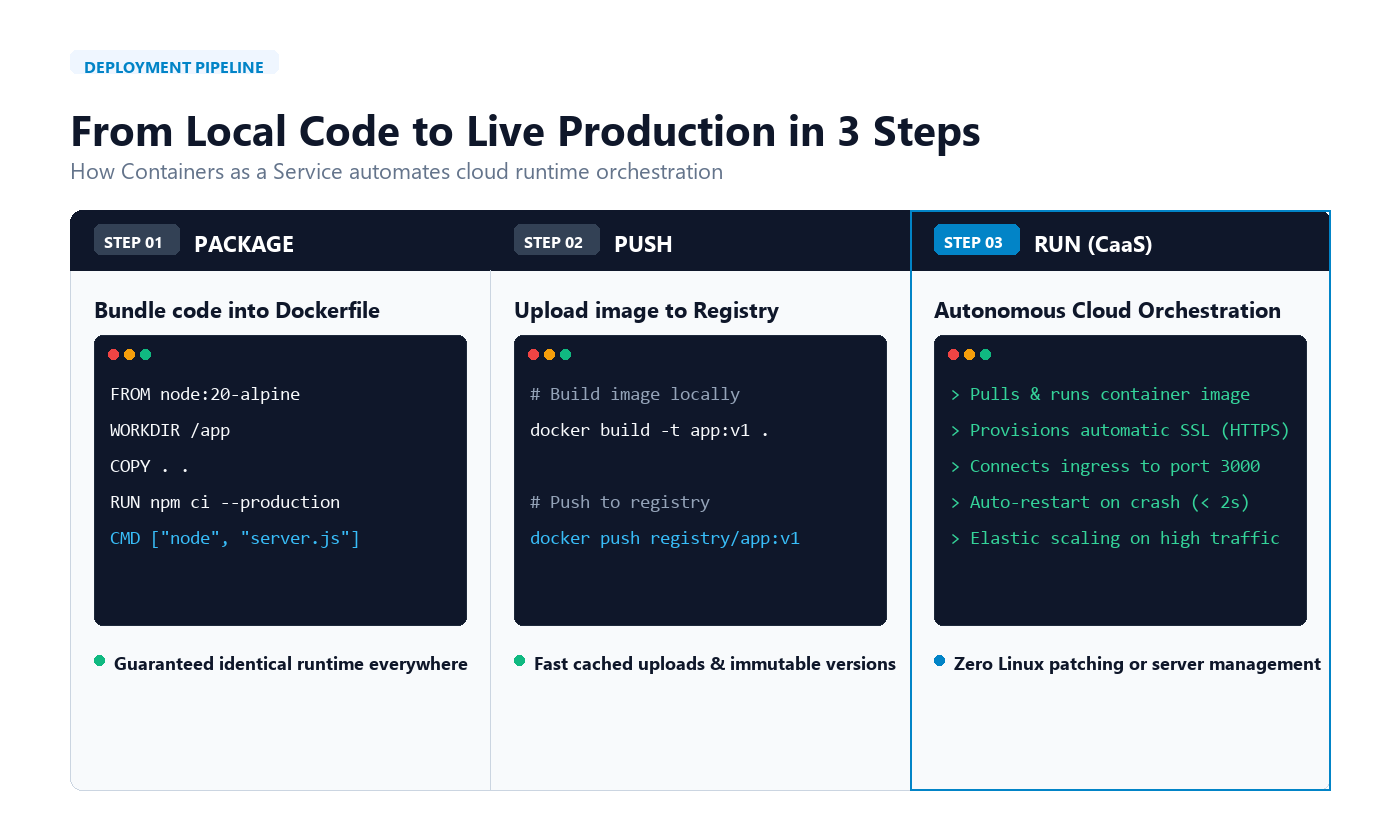
الشكل 3: مسار العمل الكامل من بناء الـ Dockerfile إلى التشغيل التلقائي على منصة CaaS
الخطوة 1: تجهيز ملف Dockerfile نظيف#
إليك نموذج عملي لتطبيق Node.js، يعتمد أسلوب المرحلتين (Multi-stage Build) لإنتاج صورة خفيفة وآمنة خالية من أدوات التطوير غير الضرورية:
# Stage 1: Build the application
FROM node:20-alpine AS builder
WORKDIR /app

# Copy dependency definitions and install
COPY package*.json ./
RUN npm ci

# Copy source code and build
COPY . .
RUN npm run build && npm prune --production

# Stage 2: Lean and secure production image
FROM node:20-alpine AS runner
WORKDIR /app

# Run as non-root user for security
USER node

# Copy only production artifacts from builder
COPY --from=builder /app/package*.json ./
COPY --from=builder /app/node_modules ./node_modules
COPY --from=builder /app/dist ./dist

# Application port and healthcheck
EXPOSE 3000
HEALTHCHECK --interval=30s --timeout=3s \
  CMD wget -qO- http://localhost:3000/health || exit 1

# Start the application
CMD ["node", "dist/main.js"]
الخطوة 2: رفع الصورة لسجل الحاويات الخاص بك (Container Registry)#
تبني صورتك محلياً ثم ترفعها لسجل الحاويات بأوامر Docker المعتادة:
# Build container image
docker build -t your-app:v1 .

# Tag & push to your container registry
docker tag your-app:v1 registry.yourcompany.io/your-app:v1
docker push registry.yourcompany.io/your-app:v1
الخطوة 3: التشغيل الفوري عبر المنصة#
بمجرد ربط المنصة بسجل الحاويات وتحديد المنفذ (مثل 3000):
تسحب المنصة الصورة وتشغل الحاويات فوراً.
توليد شهادة أمان SSL (HTTPS) تلقائياً لرابط مشروعك.
التوسع تلقائياً (Auto-scaling) مع زيادة الضغط، والتعافي الذاتي عند أي توقف مفاجئ.
4. ماذا عن قاعدة البيانات والملفات؟ (القاعدة الذهبية)#
هناك قاعدة معمارية أساسية يجب أن يتذكرها كل مهندس برمجيات عند الانتقال للحاويات:
«الحاويات صُممت لتكون مؤقتة وقابلة للاستبدال في أي لحظة، فلا تجعل بياناتك محبوسة بداخلها».
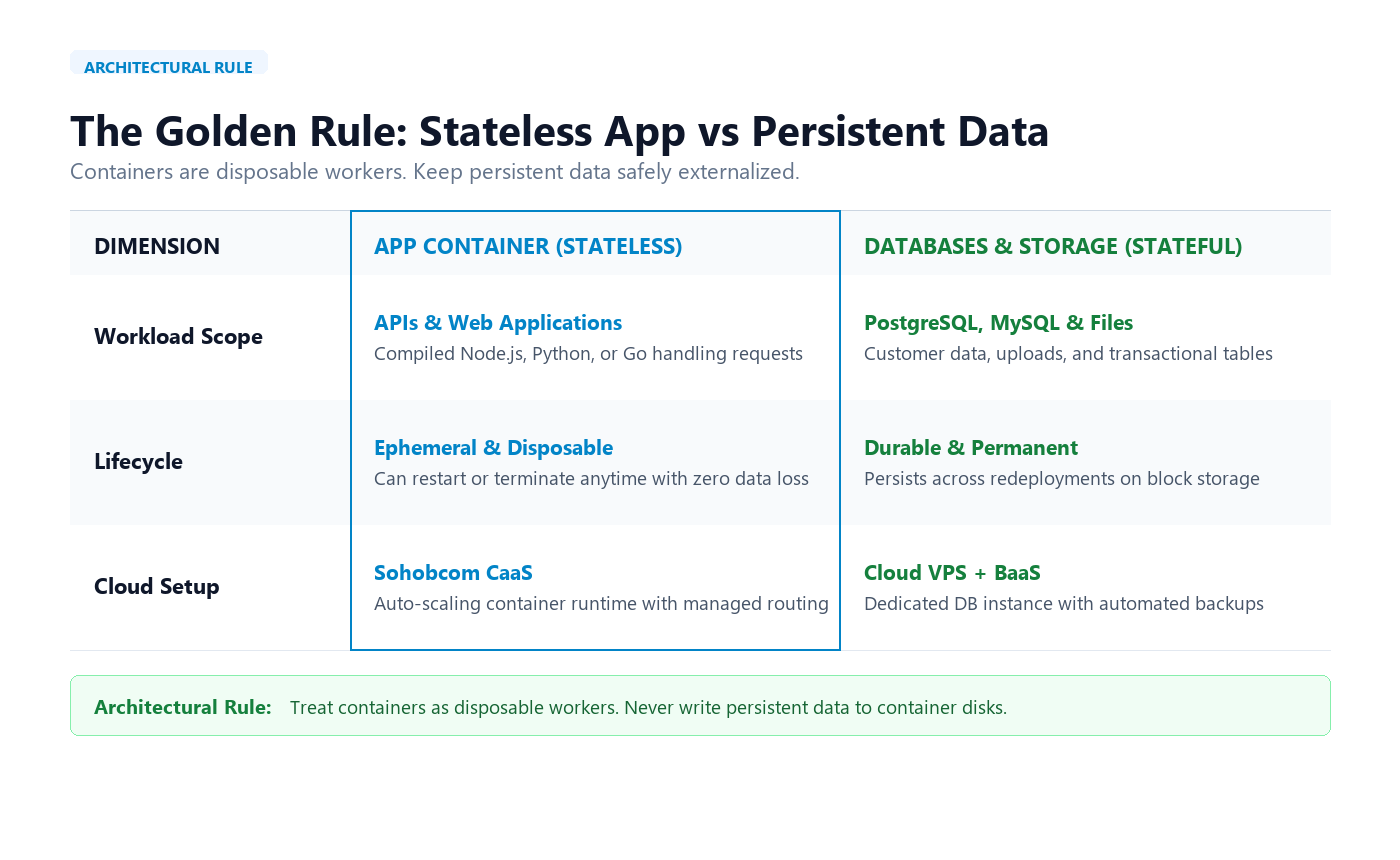
الشكل 4: الفصل المعماري بين حاويات التطبيق المستهلكة وطبقة قواعد البيانات والتخزين الدائم
الحاويات ممتازة لتشغيل منطق المعالجة (APIs, Web Services, Background Workers) لأنها عديمة الحالة (Stateless). أما بالنسبة للبيانات، فالأفضل دائماً:
قواعد البيانات (PostgreSQL / MySQL): ضعها في خدمة مخصصة أو خادم Cloud VPS مع أقراص تخزين دائمة، واحرص على تفعيل النسخ الاحتياطي التلقائي (BaaS).
ملفات وصور المستخدمين المرفوعة: احفظها على خدمات التخزين السحابي للملفات (Object Storage المتوافقة مع S3) بدلاً من كتابتها في مجلدات الحاوية المحلية.
بهذا الفصل المعماري، يمكنك ترقية تطبيقك، أو تدمير 10 حاويات وإنشاء 10 أخرى بدلاً منها، وأنت واثق بنسبة 100% أن بيانات المستخدمين آمنة ومستقرة.
الخاتمة#
الانتقال إلى الحاويات كخدمة (CaaS) يختصر المسافة بين كتابة الكود محلياً وتشغيله بثبات في بيئة الإنتاج. يوفر عليك أعباء تجهيز الخوادم وإدارتها اليدوية، ويمنحك في الوقت نفسه حرية تامة داخل حاويتك.
إذا كنت تبني تطبيقات ويب، واجهات برمجة تطبيقات (APIs)، أو خدمات معالجة خلفية، فإن CaaS تمثل نقطة التوازن العملية: مرونة تقنية كاملة في بيئة التطوير، مع بنية تحتية سحابية تتولى الحماية والتشغيل والتوسع تلقائياً.
تقييم المقال
كن أول من يقيّم هذا المقال
التعليقات والمناقشات0
مقالات ذات صلة
الحاويات كخدمة (CaaS): ما هي وكيف تعمل؟  الحوسبة السحابية
الحاويات كخدمة (CaaS): ما هي وكيف تعمل؟
تعرّف على الحاويات كخدمة (CaaS)، وكيف تساعد الشركات على تشغيل التطبيقات ونشرها وإدارتها وتوسيعها بسهولة داخل بيئات الحوسبة السحابية.
Shaima Mohammed Alrubaidi